ISO 27001 & Gouvernance de la Sécurité de l'Information
Module 1 · Module 1 — Panorama de la norme ISO 27001 · Leçon 1 sur 1
Ce que couvre (et ne couvre pas) la norme ISO 27001
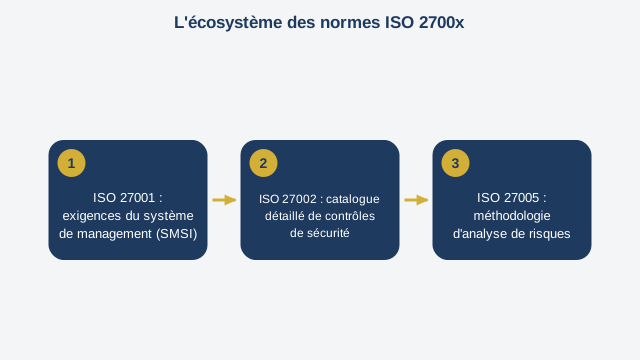
Bienvenue dans cette formation sur la norme ISO 27001 et la gouvernance de la sécurité de l'information. Cette formation te prépare concrètement à la certification professionnelle Lead Implementer, tout en te donnant les compétences pour structurer un vrai système de management de la sécurité dans une organisation réelle. Commençons par le sigle central de cette formation : ISO. ISO signifie Organisation Internationale de Normalisation — une organisation, basée en Suisse, qui publie des normes reconnues dans le monde entier pour standardiser des pratiques dans des domaines très variés. La norme numéro vingt-sept mille un, qu'on prononce « ISO deux sept zéro zéro un », concerne spécifiquement la sécurité de l'information. Elle définit les exigences qu'une organisation doit respecter pour mettre en place, maintenir et améliorer en continu la protection de ses informations sensibles. Un point essentiel à comprendre dès ce premier module : ISO 27001 n'est pas une liste de mesures techniques à cocher, comme installer un antivirus ou un pare-feu. C'est avant tout une norme de management, c'est-à-dire une norme qui structure une démarche organisationnelle — comment une organisation identifie ses risques, décide des mesures à prendre, les met en œuvre, vérifie qu'elles fonctionnent, et les améliore dans la durée. Les mesures techniques en font partie, mais elles ne sont qu'une conséquence de cette démarche, pas son point de départ. ISO 27001 ne fonctionne pas seule : elle s'inscrit dans un écosystème de normes complémentaires. La norme vingt-sept mille deux, ISO 27002, fournit un catalogue détaillé de bonnes pratiques et de contrôles de sécurité concrets — nous la retrouverons au module quatre, avec l'Annexe A. La norme vingt-sept mille cinq, ISO 27005, propose une méthodologie détaillée pour mener une analyse de risques en sécurité de l'information — nous la retrouverons au module trois. Comprendre que ces trois normes travaillent ensemble, chacune avec un rôle différent, évite une confusion fréquente chez les débutants qui pensent qu'ISO 27001 contient déjà tous les détails pratiques dont elle a en réalité besoin des deux autres normes pour être appliquée concrètement. Enfin, un mot sur la certification elle-même. Une organisation peut faire certifier son système de management de la sécurité de l'information par un organisme de certification indépendant, après un audit externe. C'est différent de la certification professionnelle Lead Implementer que cette formation prépare, qui certifie une compétence individuelle — la tienne — à accompagner une organisation dans cette démarche, pas l'organisation elle-même.
Aperçu gratuit, sans compte — la suite de ce module et les modules suivants s'ouvrent après inscription.
Convaincu·e ? Inscris-toi pour débloquer la formation complète.
Voir les tarifs